Security Operations Center · Rund um die Uhr
Wissen Sie, welcher Port in Ihrem Netzwerk heute Nacht offen steht?
Angreifer suchen sich die offene Hintertür, nicht die bewachte Festung. Cyberangriffe treffen heute vor allem den Mittelstand: Wer schlechter geschützt ist, wird zum attraktiven Ziel.
01 · Ihre Lage
Sie haben eine IT. Aber keine Armee aus Sicherheitsexperten.
Großkonzerne leisten sich ganze Security-Abteilungen. Im Mittelstand sieht die Realität anders aus: eine kleine IT, viele Aufgaben, kaum Zeit für Sicherheit. Und genau das wissen Angreifer.
Mit dem Klick wird das Video von YouTube geladen. Dabei werden Daten an Google übertragen. Mehr in unserer Datenschutzerklärung.
Ihre Firewall meldet täglich dutzende Ereignisse. Wer wertet die wirklich aus?
Ein Angriff um drei Uhr nachts. Wer reagiert dann?
Sie wissen nicht, ob Sie gerade schon kompromittiert sind.
Im Ernstfall fehlt ein klarer Plan, wer was wann tut.
Versicherer, Kunden und Prüfer fragen nach Nachweisen. Sie haben keine.
Ein Ausfall von drei Tagen kostet mehr als ein Jahr SOC.
Prüfen Sie Ihre Lage selbst.
Die RedCastle IT-Sicherheits-Checkliste zeigt Ihnen in 10 Minuten, wo Ihre größten Lücken liegen. Kostenlos.
02 · Die Wache
Es braucht eine Wache. Tag und Nacht.
Ein Security Operations Center, kurz SOC, ist genau das: eine durchgehende Wache über alles, was in Ihrer IT passiert. Vier Schritte, die zusammen aus Alarmrauschen echte Handlungsfähigkeit machen.
01
Sammeln
Alle sicherheitsrelevanten Ereignisse aus Firewall, Endpoints, Servern und Netzwerk laufen zentral zusammen. Nichts bleibt isoliert.
02
Verstehen
Aus tausenden Meldungen werden die wenigen, die wirklich zählen. Künstliche Intelligenz sortiert vor, die Entscheidung treffen unsere Analysten.
03
Reagieren
Bei einem echten Vorfall greift ein vorher definierter Plan: Eskalation, Eindämmung, Information. Wir melden uns per Telefon.
04
Belegen
Jede Aktion ist dokumentiert. Für Ihre Geschäftsführung, für Versicherer und für Prüfer. Sicherheit wird überprüfbar.
03 · RedCastle
Großkonzern-Schutz. Bezahlbar für den Mittelstand.
Wir bieten kleinen und mittelständischen Unternehmen denselben IT-Schutz wie in Großkonzernen. Das geht, weil unsere Experten von künstlicher Intelligenz unterstützt werden. So überwachen wir Ihre komplette IT-Infrastruktur auch mit einem kleinen Team.
24/7Echte Bereitschaft, keine Bandansage
100 %Datenhaltung in Deutschland
30+Mittelständler unter Schutz
4 minMittlere Reaktionszeit
Überwachung rund um die Uhr
Wir prüfen auf Schwachstellen und verdächtiges Verhalten. Auch nachts, auch am Wochenende.
Schnelle Information
Wurde ein Risiko erkannt, melden wir uns sehr schnell. Per Telefon, nicht nur per Mail im Hintergrund.
KI-gestützte Analyse
Schnellere Erkennung, weniger Fehlalarme, mehr Klarheit. Unsere Experten entscheiden, die KI verstärkt sie.
Sie entscheiden
Server bei Ihnen im Haus oder Cloud-Lösung. Wir richten uns nach Ihrer Infrastruktur.
Made in Germany
Datenhaltung in Deutschland. Keine US-Cloud, kein CLOUD-Act-Risiko.
Wazuh Platin-Partner
Zertifizierte Technologiekompetenz auf höchster Partner-Stufe.
DSGVO-konform
Aufgesetzt für deutsche Anforderungen. Verträge, Prozesse und Reporting inklusive.
Was unsere Kunden sagen
Schwerpunkte unserer Kundenbasis
- Logistik
- Produktion
- Gesundheit
- Transport
- Maschinenbau
„Wir haben gemerkt, dass wir unsere IT nicht mehr alleine im Griff hatten. RedCastle gibt uns das beruhigende Gefühl, dass nachts jemand wach ist. Nach drei Monaten haben sie einen Vorfall erkannt, den wir alleine nie gesehen hätten.“
„Beim Audit unseres Cyber-Versicherers konnten wir zum ersten Mal alle Nachweise lückenlos vorlegen. Das hat uns überzeugt.“
04 · Offene Fragen
Bevor Sie mit uns sprechen, wollen Sie das wissen.
Diese Fragen kommen in fast jedem ersten Gespräch. Hier stehen die Antworten schon vorher.
Wir sind ein kleiner Betrieb. Sind wir für Angreifer überhaupt interessant?
Ja, und zwar genau deshalb. Die meisten Angriffe laufen automatisiert. Da sucht niemand nach Ihrem Firmennamen, sondern nach einem System, das sich leicht öffnen lässt. Ob dahinter zwanzig oder zweitausend Mitarbeiter sitzen, merkt der Angreifer erst danach.
Wir haben Firewall und Virenscanner. Reicht das nicht?
Die brauchen Sie, keine Frage. Nur schlagen sie Alarm und dann? Nachts um halb drei liest niemand mit. Wir übernehmen genau diesen Teil: hinschauen, einordnen, reagieren.
Was passiert im Analysegespräch konkret?
Wir gehen Ihre Situation durch: Welche Systeme laufen bei Ihnen, wer betreut sie, was ist bisher passiert, wo haben Sie selbst ein ungutes Gefühl. Am Ende wissen Sie, wo Sie stehen, und wir wissen, ob wir Ihnen helfen können.
Wie lange dauert das?
Etwa 30 Minuten. Wenn es spannend wird, auch mal länger, aber das entscheiden Sie.
Werde ich danach mit Werbung überhäuft?
Nein. Ein Gespräch, danach eine Einschätzung von uns. Wenn Sie nicht wollen, hören Sie nichts mehr von uns.
Muss ich etwas vorbereiten?
Nichts. Es hilft, wenn jemand dabei ist, der weiß, welche Systeme im Haus laufen. Ein Netzplan ist hilfreich, aber kein Muss.
Wer spricht auf Ihrer Seite mit mir?
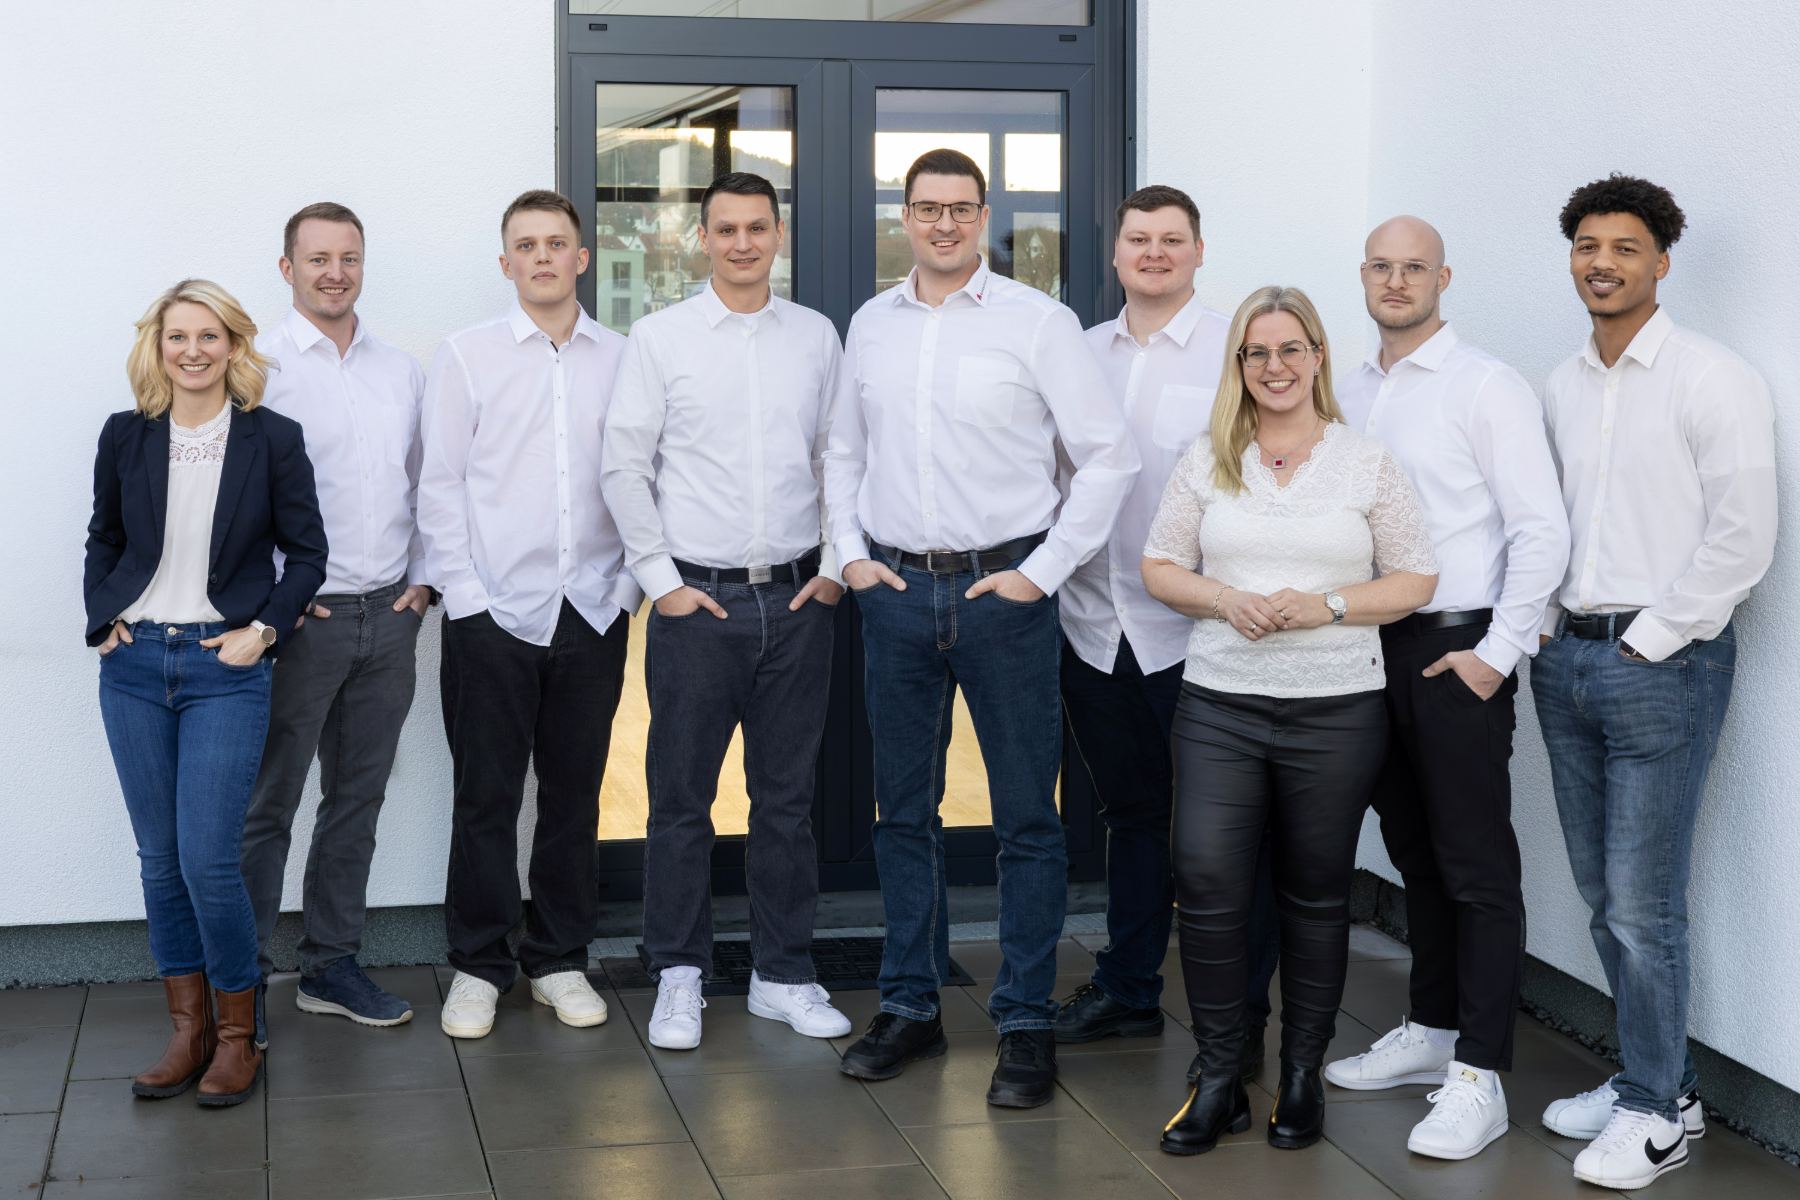
Jemand aus dem SOC-Team, kein Vertriebsmitarbeiter mit Leitfaden. Sie sprechen von Anfang an mit den Leuten, die die Arbeit später auch machen.
Unsere IT betreut ein externer Dienstleister. Gibt das Konflikte?
Eher das Gegenteil. Wir nehmen Ihrem Dienstleister die Überwachung ab, zu der er ohnehin selten kommt. Er bleibt für Betrieb und Support zuständig, wir schauen auf die Sicherheit. Viele Dienstleister sind froh darüber.
Wir haben keine eigene IT-Abteilung. Funktioniert das trotzdem?
Ja. Sie brauchen keinen Experten im Haus, um mit uns zu arbeiten. Genau für diese Lage sind wir gebaut.
Wie aufwendig ist die Einrichtung für uns?
Den größten Teil übernehmen wir. Von Ihnen brauchen wir Zugänge und ein paar Absprachen, wer bei einem Vorfall erreichbar ist. Danach läuft es im Hintergrund.
Müssen wir unsere Systeme austauschen?
Nein. Wir setzen auf dem auf, was da ist. Fällt uns dabei etwas auf, das wirklich ersetzt werden muss, sagen wir es Ihnen. Aber wir kommen nicht mit einer Einkaufsliste.
Was passiert, wenn nachts wirklich etwas los ist?
Dann sitzt jemand davor. Wir schauen uns den Alarm an, trennen Harmloses von Ernstem und melden uns bei dem Kontakt, den Sie uns vorher genannt haben. Sie müssen nachts keine Logdateien lesen.
Sehen Ihre Mitarbeiter unsere Firmendaten?
Wir arbeiten mit Sicherheitsdaten, nicht mit Ihren Geschäftsunterlagen: angemeldete Geräte, verdächtige Zugriffe, Auffälligkeiten im Netz. Wer bei Ihnen welches Angebot geschrieben hat, interessiert uns nicht und sehen wir auch nicht.
Wo liegen die Daten?
In einem geschützten Rechenzentrum in Deutschland, das einem deutschen Eigentümer gehört. Kein US-Anbieter dazwischen.
Wie schnell fällt Ihnen ein Angriff auf?
Das hängt davon ab, wie sich der Angreifer verhält. Der Punkt ist ein anderer: Bei vielen Mittelständlern bleibt so etwas wochenlang unbemerkt, weil niemand hinschaut. Bei uns schaut immer jemand hin.
Bekommen wir dann ständig Alarmmails?
Nein. Das Sortieren ist unsere Arbeit, nicht Ihre. Bei Ihnen landet nur, was eine Entscheidung von Ihnen braucht.
Was, wenn bei uns schon jemand drin ist und wir es nicht wissen?
Das kommt vor. Sprechen Sie es im Gespräch offen an, dann gehen wir zuerst dieser Frage nach. Aufräumen und Spurensuche gehören zu unserer Arbeit.
Können wir klein anfangen?
Ja. Wir beginnen meist mit den Systemen, die am meisten wehtun, wenn sie ausfallen. Der Rest kommt später dazu.
Was ist, wenn es doch nicht passt?
Dann trennen sich die Wege geregelt. Laufzeit, Kündigungsfrist und was am Ende mit Ihren Daten passiert, steht vorher im Vertrag. Keine Überraschungen im Kleingedruckten.
Wir haben gerade keine Zeit für so ein Projekt.
Verständlich. Nur kostet Sie das Gespräch eine halbe Stunde, ein Vorfall dagegen Wochen. Und den Zeitpunkt dafür können Sie sich nicht aussuchen.
Bereit für Ihre digitale Festung.
Vereinbaren Sie jetzt Ihr kostenloses Analysegespräch. Wir prüfen, ob bei Ihnen Sicherheitslücken bestehen. Unverbindlich und kostenfrei.